

Washington desmantela una red de ciberespionaje vinculada a China que atacó infraestructuras críticas
El FBI y el Departamento de Justicia incautaron siete dominios utilizados por el grupo de hackers Flax Typhoon para infiltrarse en redes informáticas del país y otras naciones. Entre sus objetivos figuraban empresas eléctricas, aeropuertos y universidades.
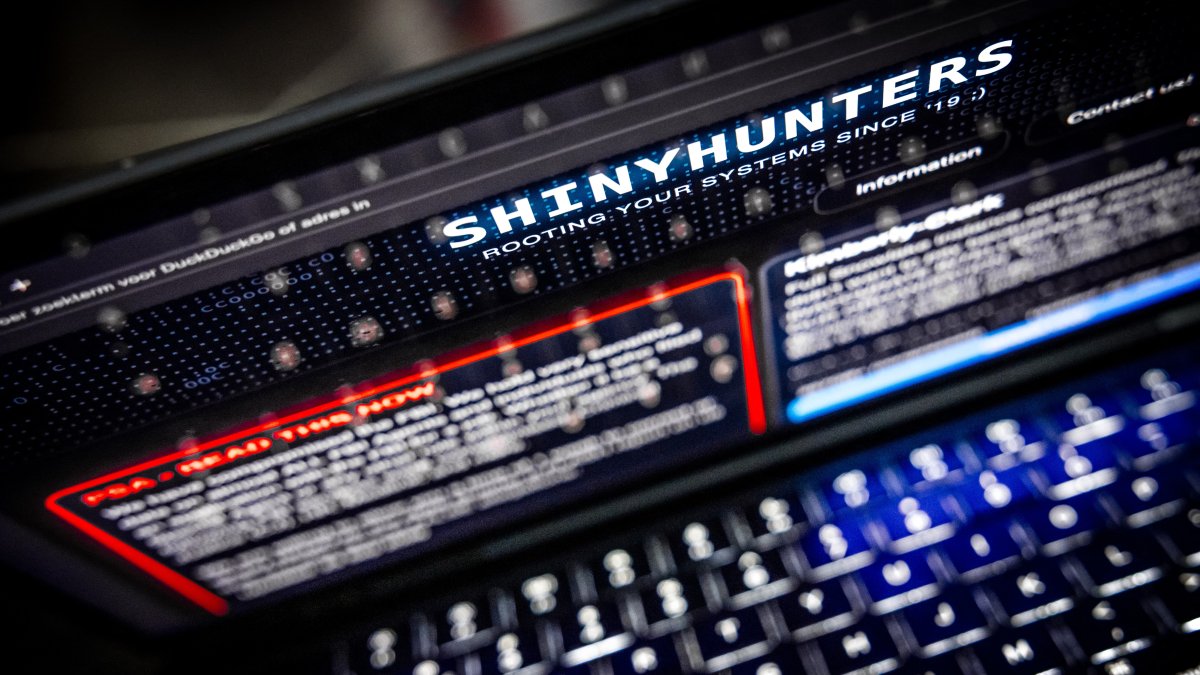
El sitio web Shinyhunters en la dark web, donde el grupo de hackers afirma haber hackeado al FBI (Ilustración)

El FBI y el Departamento de Justicia anunciaron el jueves una operación contra una infraestructura de ciberespionaje vinculada al régimen chino, que permitió desactivar dos herramientas utilizadas para identificar vulnerabilidades informáticas, robar información y acceder ilegalmente a redes de organizaciones públicas y privadas.
Según informó el DOJ, las autoridades incautaron siete dominios asociados a Microscan y FishHub, dos plataformas operadas por hackers relacionados con Flax Typhoon, un grupo que, de acuerdo con los investigadores estadounidenses, trabaja a través de la empresa china Integrity Technology Group.
La compañía, con sede en China y contratos con el Gobierno de Pekín, habría desarrollado herramientas para facilitar operaciones de reconocimiento, penetración de sistemas y extracción de información confidencial.
Entre los objetivos identificados figuran una compañía eléctrica de Carolina del Sur, aeropuertos de Japón y Polonia, empresas energéticas de Taiwán y universidades taiwanesas, además de una organización no gubernamental internacional.
Política
¿Financiamiento bajo la lupa en California? Revelan nexos entre grandes donantes de Gavin Newsom y la red de inteligencia de China
Andrés Ignacio Henríquez
Cómo operaban los hackers chinos
De acuerdo con la investigación federal, Microscan permitía detectar fallos de seguridad en redes informáticas que posteriormente podían ser explotados por los atacantes. Para ello, la empresa utilizaba una red de dispositivos conectados a internet infectados con una variante del programa malicioso Mirai.
Por su parte, FishHub facilitaba ataques de spear phishing, una modalidad de fraude mediante mensajes dirigidos a víctimas específicas. Una vez comprometidos los sistemas, la herramienta podía instalar programas adicionales para permitir el acceso remoto no autorizado o localizar y extraer archivos.
Las autoridades confirmaron que aproximadamente 20 universidades de Taiwán estuvieron entre las víctimas de actividades relacionadas con FishHub.
Washington advierte a Pekín
El fiscal general adjunto de Seguridad Nacional, John A. Eisenberg, aseguró que Estados Unidos no permitirá que China ni sus intermediarios actúen impunemente contra los intereses estadounidenses en el ciberespacio.
Por su parte, Brett Leatherman, director adjunto de la División Cibernética del FBI, advirtió que Pekín se apoya en empresas contratistas para ampliar el alcance de sus operaciones informáticas.
Según explicó el funcionario, la desarticulación de estas plataformas busca dificultar nuevos ataques contra redes e infraestructuras estadounidenses.
Contener las operaciones de ciberespionaje
La nueva intervención forma parte de los esfuerzos de Washington para contener las operaciones de ciberespionaje atribuidas a actores patrocinados por el régimen chino, especialmente aquellas dirigidas contra sectores estratégicos para la seguridad nacional.
De acuerdo con AP, las autoridades estadounidenses consideran que la incautación representa una interrupción significativa de las capacidades del grupo, aunque mantienen la vigilancia ante la posibilidad de que reconstruya su infraestructura.
LO ÚLTIMO